"Una de las vulnerabilidades más importantes de 2026": Expertos comentan sobre las brechas encontradas en uno de los lenguajes de programación más usados en Internet
En Reino Unido y Bélgica, páginas gubernamentales y del sector privado fueron inhabilitadas temporalmente como parte de una estrategia para prevenir incidentes de ciberseguridad después de que una Inteligencia Artificial detectó unas vulnerabilidades en PHP, un lenguaje de programación ampliamente usado en Internet.
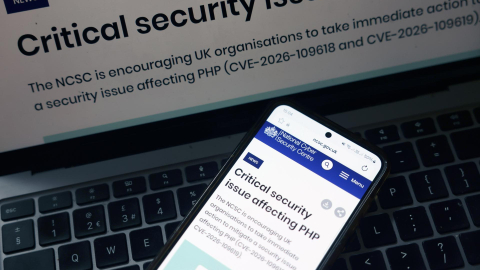
Una notificación de alerta del gobierno de Reino Unido sobre una vulnerabilidad grave de ciberseguridad en el lenguaje de programación PHP, ocupado por cerca del 70% de las páginas web del mundo, el 22 de octubre de 2026.
- Foto
Neil Hall/ EPA/ EFE
Actualizada:
Compartir:
Expertos en computación y ciberseguridad han alertado de la multiplicación de los riesgos, y también de las posibilidades de frenarlos, gracias a la inteligencia artificial, tras las alertas que ayer se desataron en numerosos países ante las vulnerabilidades detectadas en uno de los lenguajes de programación más utilizados en el mundo, el PHP.
Países como Estados Unidos, Países Bajos, Alemania, Reino Unido, Japón o España, emitieron el 21 de octubre una alerta a todas las organizaciones que utilizan ese lenguaje de programación -uno de los más extendidos en páginas web y aplicaciones en internet- e hicieron llamamientos urgentes para que instalaran una actualización que corrige las vulnerabilidades 'críticas' que se habían detectado.
Ante las alertas lanzadas, numerosos servicios, páginas web, medios de comunicación y hospitales de algunos países decidieron 'desconectarse' como medida preventiva.
El 'PHP' es un lenguaje de programación que se utiliza principalmente para crear páginas web dinámicas y aplicaciones que funcionan en internet, en las que esos sitios no se limitan a mostrar información estática, sino que pueden responder e interactuar con el usuario.
Vulnerabilidad detectada con Inteligencia Artificial
En mayo de 2026, la Fundación PHP creó un equipo de seguridad más amplio con nuevos expertos del Alpha-Omega, para analizar el código de PHP con modelos de Inteligencia Artificial avanzados como Claude Mythos, de Anthropic, y Daybreak Red, de OpenAI.
Sin embargo, la vulnerabilidad fue detectada por la empresa de ciberseguridad Wiz, al usar modelos como Wiz Altas, Gemini 4 Argon, y GPT-5.6 Sol. En un comunicado, Wiz señaló que colaboró con proveedores claves de internet como Google Cloud, Cloudflare, AWS, Microsoft, Automattic, Akamai para guiar las respuestas frente a esta brecha.
La empresa de ciberseguridad Calif acusó que una "filtración" de los identificadores de las vulnerabilidades el 20 de octubre complicaron la publicación de los parches y que otra firma, Chainguard, habría roto unilateralmente este embargo, potencialmente permitiendo que posibles atacantes estudien el parche mientras otras personas esperaba por su publicación.
Recomendaciones de las agencias de ciberseguridad
Entre las soluciones a este grave problema que afecta a uno de los lenguajes de programación más utilizados del mundo, los institutos y agencias de seguridad de numerosos países apuntaron la de aplicar las versiones corregidas, y comunicaron que ya están disponibles las actualizaciones que solucionan esas vulnerabilidades.
En caso de no poder actualizar de forma inmediata las versiones de ese lenguaje afectadas por esos fallos, las agencias han recomendado medidas temporales para reducir la exposición a esas vulnerabilidades, y entre ellas la de aislar de las redes públicas los servicios y desconectar temporalmente los sistemas si no es posible actualizarlos de inmediato.
"Una de las vulnerabilidades más importantes de 2026"
Desde Lightwell -una iniciativa conjunta de la multinacional IBM y Red Hat para identificar y corregir vulnerabilidades en programas de código abierto- han analizado las alertas que se han sucedido en torno a los fallos de 'PHP'.
Esta plataforma ha señalado que esas vulnerabilidades permiten la ejecución remota de códigos, lo que posibilitaría que un atacante pudiera ejecutar códigos maliciosos sin necesidad de iniciar sesión en el sistema afectado, y ha explicado que el código que hasta ahora "simplemente funcionaba" se encuentra en riesgo debido a la velocidad y al volumen de nuevas vulnerabilidades descubiertas mediante la detección impulsada por la inteligencia artificial.
Por su parte, Sergey Lozhkin, responsable de uno de los centros de investigación de la empresa de ciberseguridad Kaspersky, ha apuntado que el problema detectado podría convertirse "en una de las vulnerabilidades más importantes de 2026", y ha advertido de su impacto potencial ya que el fallo podría permitir la ejecución remota de un código, lo cual es una de las formas más graves de compromiso de un sistema.
Compartir: